Mois : mars 2019

  • Challenges of the Autonomous Train

    Challenges of the Autonomous Train

    Artificial Intelligence is becoming ubiquitous in today’s world. One of the most impacted sectors, a major field of study at IRT SystemX, is Autonomous Transportation. While autonomous cars have garnered the most media attention, trains have recently joined the race towards autonomy. In this blogpost, we present the challenges that the rail industry must defeat in order to make driverless trains a reality.

    Take a look at the timeline of fundamentally important discoveries and inventions which have changed the course of history. It is straightforward to pinpoint the most disruptive ones. As the consensus would have it, the top of the list features, in chronological order, fire, the wheel, and electricity.

    Merely a century and a half after the invention of the light bulb, our world is witnessing a new revolution through the medium of technology. Forget science fiction. According to Andrew Ng, one of the world’s leading figures in Artificial Intelligence (AI) development, « AI is the new electricity ». Just as 100 years ago electricity transformed industry after industry, AI’s impact on our daily life grows by the second and is becoming preponderant. A recent report by PwC estimates that AI will add $15 trillion to the world economy by 2030.

    AI’s Projected Impact on Global GDP

    One of the most impacted sectors, a major field of study at IRT SystemX, is Autonomous Transportation. The multiplicity of projects involving autonomous vehicles around the world attest to the fact that there is a marked tendency towards automating our daily tasks and making our lives easier thanks to intelligent technology. Therefore, it is of no surprise to read that the autonomous car industry is set to be worth $6.2 trillion euros in 2050.

    Cars are far from being the only vehicle of interest in the quest towards automation: trains have recently joined the race. According to the Transparency Market Research, the market for autonomous trains will grow at a CAGR[1] of 12.70% by 2025. Even though trains are behind time in terms of vehicular automation, there is a crude sense of excitement when learning about the initiatives being spearheaded at national and international levels:

    • The German Railways (Deutsche Bahn) is planning to make a portion of its network fully autonomous by 2023.
    • The Swiss Federal Railways (SBB) and the Südostbahn AG (SOB) have already tested automation technologies without passengers.
    • East Japan Railway is confident of successfully running driverless trains in the future.
    • Australia’s ruling safety board recently approved an autonomous system for trains.
    • Last, but not least, France’s national railway company SNCF expects to see semi-autonomous trains running on the French rail network by 2020 and fully automatic trains within five years, following the establishment of two consortia of suppliers and research institutes to develop and implement the technology.

    As it happens, SNCF, along with Alstom, Systra and Université de Technologie de Compiègne (UTC), has partnered with IRT SystemX on the TAS project (Safe Autonomous Land Transport) in order to provide a proof of concept for the replication of a train driver’s observational capabilities. The project, launched in April 2017 for a two-year period, focuses on recognizing the state of railway traffic lights, and detecting obstacles on the railway. Note that the content of this article does not reflect the results of the project.

    SNCF Train

    According to the International Association of Public Transport, there are four Grades of Automation (GoA) of trains:

    1. GoA1: The first grade is manual train operation, where the train driver controls starting and stopping, operation of doors and handling of emergencies or sudden diversions.
    2. GoA2: The second handles operations like changing tracks, starting, and stopping.
    3. GoA3: The third grade is driverless train operation where there are no drivers, but an attendant is onboard in order to take control in case of an emergency.
    4. GoA4: Finally, the fourth grade corresponds to unattended train operation, which is true automation without any staff on board.
    Trains’ Grades of Automation (GoA)

    In order to achieve full autonomy, trains will be equipped with advanced (and/or intelligent) cameras, high-precision sensors, and state-of-the-art positioning systems. These components may feature AI technology and Machine Learning capabilities that should comply with safety requirements.

    Readers of this blog who are well versed in autonomous cars, may think that the presence of railways renders the challenge easier. Not so quick! Multiple factors make the train a unique problem, which cannot be solved by a simple transposition of the solutions found for other types of vehicles. Here are some illustrative examples:

    • One of the main difficulties lies in the complex interaction of the various subsystems when the train is running: monitoring the status of the railway track, the position of other trains and the physical integrity of the train, and determining the space required to brake safely. If any subsystem cannot judge the situation accurately, it will perform defensively by slowing or stopping, which hinders transport performance.
    • The variability of use cases in the rail industry is much more important than for cars:
      • Railway signalling in France

        Railway signalling is diverse and features multiple types of signals and state combinations. For example, a signalling device of type ‘H’ is configured to show up-to 18 different states, using eight light bulbs.

      • There exists a plethora of train types with matching infrastructure. Thus, an autonomous system that applies to one type of trains may not necessarily generalize to another. While there is a will for unification, overhauling a country’s entire rail infrastructure is a daunting long-term project that comes at high cost.
    • The stopping distance of a train is function of its body weight, cargo, and speed: a 10-car passenger train moving at 100 km/h requires about 500 meters to come to a halt. Therefore, it is imperative to detect obstacles and recognize the state of traffic lights well in advance before making a calculated stop.
    • A special emphasis is given on passenger safety and system dependability. Without proof of the computer system’s reliability, security, and robustness, autonomous trains cannot be certified, let alone commercialized.
    • Testing the system in situ requires access to railway infrastructure, which is not as trivial a matter compared to regular roads.

    These bottlenecks may be holding GoA4 trains back today, but there is no doubt that we are on the brink of a breakthrough that will revolutionize public transportation as we know it. Both freight and passenger trains will benefit from full autonomy: driverless operations increase system availability, network capacity and operational efficiency.

    One thing is certain: it is but a matter of time before we reach industrial maturity in this area. Indeed, autonomous trains are expected to mark the beginning of the third “rail revolution”, after electric traction and high-speed rail. Moreover, they will cement AI’s reputation for being the biggest disruption of the modern era.


    [1] Compound Annual Growth Rate
  • Cyber-immunité des systèmes industriels : entre mythes et réalité

    Cyber-immunité des systèmes industriels : entre mythes et réalité

    L’industrie constitue un écosystème privilégié d’innovations technologiques et de gains de productivité. Sur le plan stratégique, le tissu industriel occupe également un rôle déterminant pour la souveraineté et l’indépendance économique et énergétique d’un pays. En 2010, l’attaque Stuxnet, visant les installations nucléaires iraniennes, a révélé au grand jour l’ampleur de la menace qui pèse sur ces systèmes industriels. Depuis, la liste des incidents ne cesse de s’allonger. Dans cet article nous nous intéressons à la menace qui pèse sur les installations industrielles et apporterons un premier éclairage sur les différentes stratégies de défense mises en place.

    Digitalisation et cyber-menace : les deux faces d’une même pièce

    Les systèmes industriels doivent constamment relever de nouveaux défis afin de faire face à une concurrence mondiale accrue. C’est ainsi que ce secteur s’est massivement digitalisé ces dernières années en vue d’automatiser ses processus et d’optimiser son efficacité. Comme le démontre une étude récente de PwC [1], d’ici 2020, 907 milliards de dollars seront dépensés afin de permettre à la majorité des entreprises de passer le cap de la digitalisation. Cette évolution de paradigme industriel s’inscrit dans une démarche globale, appelée « Industrie 4.0 », « Internet industriel », « Internet des objets Connectés Industriels (IIoT) » voire « Usine digitale ».

    Au-delà du débat terminologique, intégrer le digital au sein d’une usine ou d’une installation industrielle se traduit systématiquement par de profondes transformations portées par de nouveaux composants matériels et/ou logiciels. Lao-Tseu disait « celui qui a inventé le bateau a aussi inventé le naufrage ». De ce fait, la transformation digitale peut être une « arme à double tranchant ». D’une part, elle apporte son lot d’innovations et de sophistication et, d’autre part, elle étend la surface d’attaque et rallonge la liste des vulnérabilités et des menaces auxquelles ces systèmes industriels peuvent être exposés.

    Typiquement, un système de contrôle industriel (ICS, Industrial Control System) représente l’ensemble des équipements et logiciels utilisés pour contrôler et surveiller les éléments constitutifs d’une installation industrielle. Ces éléments reposent sur des technologies éprouvées comme les Automates Programmables Industriels (API), les Systèmes Numériques de Contrôle-Commande (SNCC) et les systèmes de contrôle et d’acquisition de données (SCADA).

    Traditionnellement isolés des systèmes d’information de l’entreprise, ces composants industriels dits opérationnels voient leurs cloisons s’atténuer progressivement pour une inter-connectivité massive avec l’IT, localement en réseau ou via Internet (i.e. le Cloud). Cette convergence entre systèmes d’information et réseaux industriels n’est pas dénuée de risques, notamment lorsqu’il s’agit d’instrumenter des équipements non informatiques avec des objets connectés industriels (OCI, IIoT pour Industrial Internet of Things). Par ailleurs, désormais davantage exposés, ces composants utilisent souvent des logiciels et/ou protocoles de communication propriétaires rendant difficile leurs évolutions pour faire face aux nouvelles menaces.

    Une menace en perpétuelle évolution

    En 2005, un ver informatique, appelé Zotob, a été à l’origine d’un déni de service massif qui a affecté 13 usines automobiles de DaimlerChrysler aux États-Unis. L’attaque a duré moins de deux heures et les dégâts ont été estimés à plus de 14 millions de dollars. Le ver a initialement infecté les postes de travail du système d’information pour se propager par la suite vers le réseau industriel. Deux ans plus tôt, une attaque similaire exploitant le ver Slammer avait rendu inopérant les systèmes de sûreté de la centrale nucléaire de Davis-Bess aux États-Unis. Bien que les deux attaques ne soient pas ciblées, l’absence de cloisonnement entre systèmes d’information et réseaux industriels a facilité leur progression et aggravé leurs préjudices. L’enseignement principal de ces deux incidents réside justement dans le manque d’enseignements dont ont fait preuve les responsables de DaimlerChrysler suite à l’attaque sur la centrale nucléaire. Une simple mise en place d’un filtrage rigoureux entre le réseau IT et industriel leur aurait permis d’éviter facilement l’attaque.

    Quinze ans plus tard, la situation est toujours aussi préoccupante. Bien que le degré de sensibilisation vis-à-vis de la menace cyber ne soit plus le même qu’en début du siècle, la prise de conscience des industriels, bien qu’encourageante, est à relativiser. En effet, la menace a changé de dimension. Les attaques récréationnelles massives ont été reléguées au second plan en faveur d’une nouvelle génération d’attaques plus ciblées, plus sophistiquée et aux conséquences d’une extrême sévérité. Que ces attaques émanent d’espérions industriels, de criminels, d’hacktivistes, de terroristes ou de groupuscules soutenues par des états hostiles, le constat est le même. Désormais, le visage de la menace a évolué. Il n’est plus représenté par le jeune hackeur doué, à la recherche de sensations fortes, mais par des membres de commandos suréquipés, surentrainés et surmotivés. Il s’agit désormais de professionnels dont la mission principale est de mettre à mal la sécurité de l’installation industrielle de leurs cibles.

    L’importance des chaînes de défense pour une stratégie de sécurité de bout-en-bout

    L’écart entre le niveau de la menace et le degré de protection est en train d’atteindre son paroxysme. Preuve de ce déficit, la longue liste d’attaques visant les installations industrielles depuis Stuxnet et leurs impacts sur l’économie mondiale. Bien que la prise de conscience de la gravité de la menace cyber ne soit pas récente pour les services de l’État et les grands groupes, celle-ci n’est qu’à ses premiers balbutiements quand il s’agit de petites ou moyennes entreprises (TPE/PME) [2]. Or, une chaîne n’est pas plus solide que son maillon le plus faible et les capacités techniques, humaines et financières limitées des TPE-PME en font des proies faciles. C’est d’ailleurs ce qu’a souligné Guillaume Poupard, Directeur général de l’ANSSI (Agence nationale pour la sécurité des systèmes d’information) lors de l’édition 2019 du Forum International de la cybersécurité (FIC) : « Les attaquants ont compris que pour toucher certaines cibles, il était beaucoup plus efficace de s’en prendre aux prestataires, à la supply chain ». C’est d’ailleurs ce que démontre une étude de terrain menée depuis 2016 par l’IRT SystemX sur la quantification du risque informatique sur l’ensemble du territoire français, avec une soixantaine de petites entreprises et d’associations de loi 1901 victimes d’attaques [3-5].

    Alors que le directeur de l’ANSSI milite pour mobiliser tous les acteurs de la sécurité pour une défense collective, solidaire et globale à l’échelle de la France, voire de l’Europe, certaines voix n’hésitent plus à évoquer le sujet longtemps tabou de la défense offensive. Motivée par une situation qu’ils qualifient de « cyber-guerre », cette ligne de défense proactive est notamment portée par la Ministre des Armée, Florence Parly, au travers du volet offensif de la doctrine cyber-militaire dévoilée au FIC en janvier 2019.
    Tandis que la sécurité collaborative prônée par l’ANSSI met l’accent sur l’importance de la coopération entre les acteurs de la sécurité industrielle, la doctrine soutenue par le ministère des armées vise à instrumenter le lien entre la cible à son attaquant. Ces instruments offensifs ont pour objectif de neutraliser et mettre hors d’état de nuire la source de l’agression.

    Cependant, la plupart des entreprises visées par les cybercriminels, notamment les TPE/PME, sont très loin de ce niveau de sophistication et n’ont certainement pas la capacité de l’atteindre à court et moyen terme. Nous introduirons ci-dessous une troisième stratégie de sécurité centrée sur l’entreprise et sa gestion interne de la sécurité. Portée par des industriels et des académiques, cette approche repose sur des concepts bio-inspirés tel que « immunité », « vigilance » et « résilience ». A terme, cette approche vise à sensibiliser les entreprises à la pratique d’une sécurité robuste, complète et évolutive afin d’inscrire la mise en œuvre de politiques de sécurité interne dans un processus d’amélioration continue de la qualité de protection.

    Cyber-immunité : vers une stratégie de protection adaptative

    Le concept de cyber-immunité vise à reproduire par mimétisme les phénomènes d’autoprotection observés chez certains êtres vivants (par exemple l’Homme) pour mieux appréhender la menace cyber. En réalité, le principe de cyber-immunité fait partie d’une approche globale visant à intégrer « by design » des fonctions de protection, de détection et de réaction afin d’assurer la continuité de l’activité métier malgré les perturbations liées à des actes malveillants.

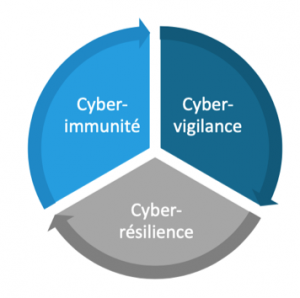
    Comme illustré dans le schéma ci-dessous, ce changement de paradigme par rapport à la pratique classique de la sécurité informatique repose sur l’intégration synergétique des concepts de cyber-immunité, cyber-vigilance et cyber-résilience afin de fournir une approche de sécurité industrielle intégrale, dite à 360°.

    1. La cyber-immunité vise à renforcer le système vis-à-vis des menaces connues. Cela implique le déploiement et la mise en œuvre de solutions de protection adaptées à l’état de l’art. Ce principe vise également à immuniser le personnel, souvent considéré comme le maillon faible de la chaîne de sécurité, en le sensibilisant et en le formant au respect des règles définies au sein de la politique de sécurité de l’entreprise. Enfin, la cyber-immunité se nourrit des expériences passées en inscrivant le système dans un processus d’amélioration continue de la qualité de la protection. Cela passe, à titre d’exemple, par une gestion efficace des correctifs et des procédures de maintien en conditions de sécurité et maintien en condition opérationnelles.
    2. La cyber-vigilance vise à maintenir le système dans une posture de méfiance permanente vis-à-vis des menaces du cyber-espace industriel. Cela se traduit par la mise en œuvre de mécanismes de surveillance des activités du système ainsi que le déploiement de solutions de détection d’intrusions. Enfin, la posture de vigilance ne saurait être complète sans une tâche de veille régulière afin d’identifier les nouvelles menaces et de s’y préparer.
    3. La cyber-résilience a pour objectif de doter le système industriel de capacités de réaction rapides et adaptées à la menace. L’objectif est d’ajuster la réaction à l’ampleur de l’attaque et cela englobe les procédures de mitigation d’attaques et de remédiation. La menace étant inévitable, le but de la cyber-résilience est de garantir la continuité des activités industrielles, même en mode dégradé, malgré la menace.


    Dans cet article, nous avons apporté un premier éclairage sur l’importance de la menace pesant sur les systèmes industriels. Nous avons également motivé l’intérêt d’une stratégie de cadrage simple, efficace et adaptée. Cette stratégie de cadrage, appelée « sécurité auto-adaptative », repose sur la synergie entre les concepts bio-inspirés d’immunité, de vigilance et de résilience appliquée à la pratique de la cybersécurité. Dans un prochain article, nous développerons ces trois volets et motiverons leur adéquation par rapport la mise en œuvre d’une sécurité évolutive en milieu industriel et accessible à des acteurs aux moyens limités tel que les TPE/PME.


    Références : 

    [1] : https://www.pwc.fr/fr/espace-presse/communiques-de-presse/2018/avril/transformation-digitale-industriels-francais-prevoient-economies-augmentation-revenus.html

    [2] : https://www.chefdentreprise.com/Thematique/digital-innovation-1074/Infographies/Plus-PME-cinq-est-victime-cyber-attaque-335996.htm

    [3 ] : https://www.irt-systemx.fr/wp-content/uploads/2017/10/ISX-IC-Cyber-Risque.pdf

    [4] : https://blog.irt-systemx.fr/le-piratage-informatique-en-france-un-cyberimpot/

    [5] : https://www.lepoint.fr/economie/les-cyberattaques-un-risque-pour-les-pme-aussi-03-11-2017-2169603_28.php